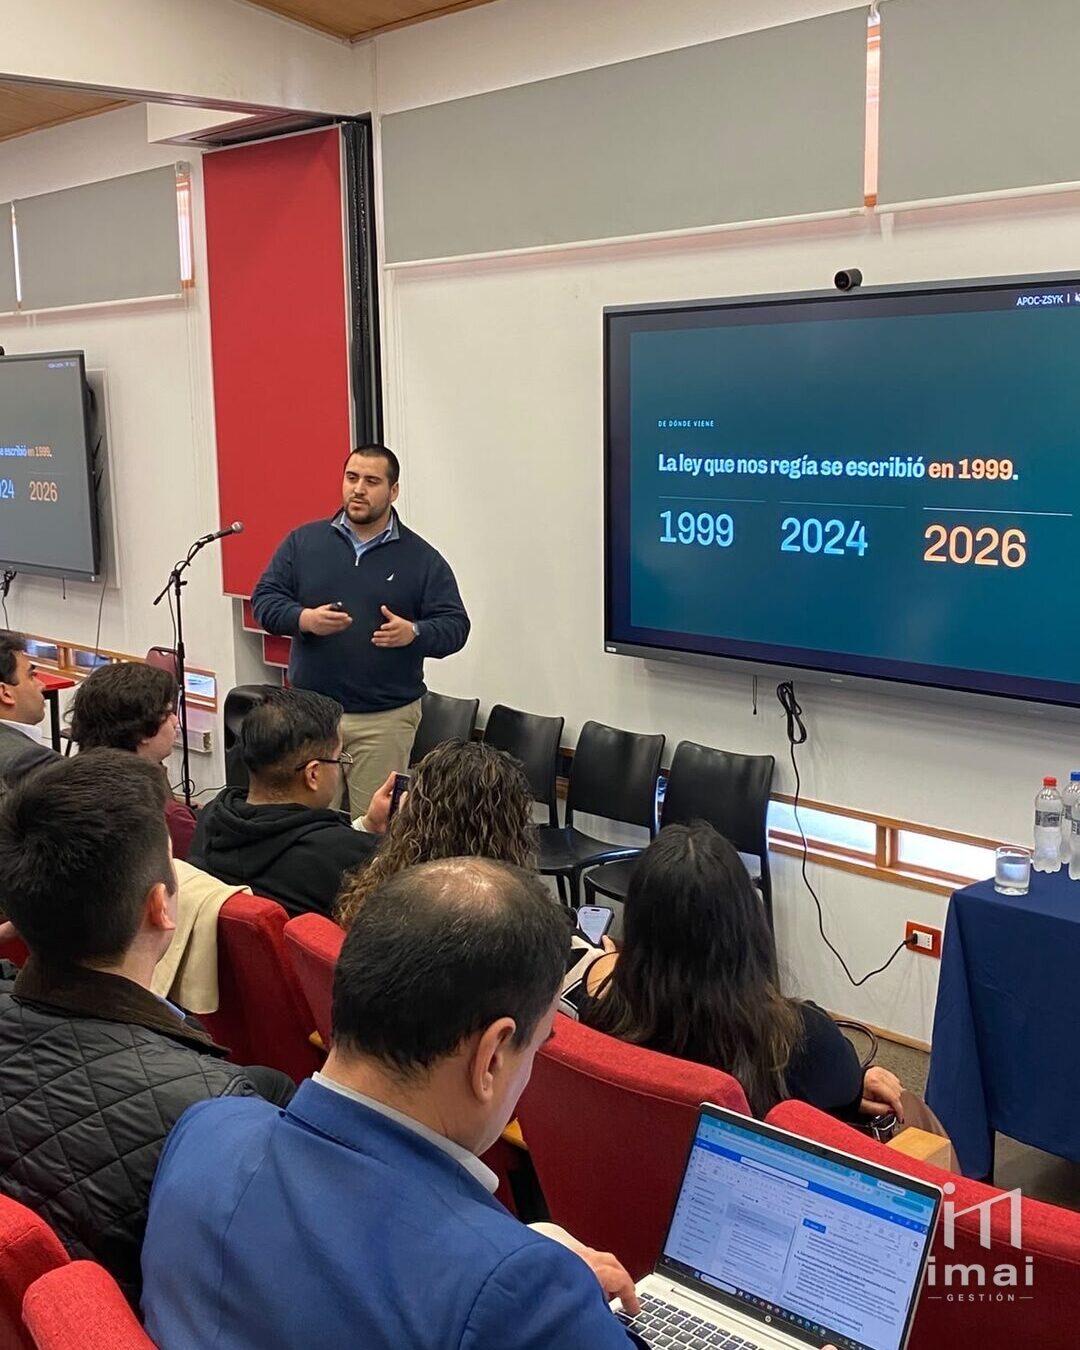
La Ley 21.719 sobre protección y tratamiento de datos personales entra en vigencia el 1 de diciembre de 2026. Sin embargo, esa fecha no debería ser la que marque cuándo empezar: las empresas deben iniciar desde ahora su proceso de adaptación.
No son solo documentos de evidencia
Políticas de privacidad, registros de actividades de tratamiento, contratos con encargados o protocolos de brechas son piezas necesarias, pero no bastan. Un documento puede existir y, aun así, no reflejar lo que ocurre en el día a día. Cumplir la ley significa que las personas de la organización sepan qué datos tratan, para qué, cómo los resguardan y qué hacer cuando algo sale mal.
Dicho de otro modo, la adaptación es un cambio en la cultura organizacional: modifica la forma en que se toman decisiones, se recogen datos, se comparte información y se responde ante una solicitud o un incidente. Y las culturas no cambian de un día para otro.
Por qué conviene empezar antes
- Los hábitos toman tiempo. Capacitar, practicar y corregir requiere meses, no semanas.
- Hay que conocer el punto de partida. Antes de ordenar, es necesario mapear dónde residen los datos, quién accede a ellos y con qué finalidad.
- Llegar sin preparación expone. Cuando la Agencia de Protección de Datos Personales comience a fiscalizar, la organización deberá poder acreditar con evidencia lo que hace. Prepararse con calma es más barato y menos riesgoso que hacerlo bajo presión.
- Avanzar por etapas permite corregir sobre la marcha. Es la lógica de la mejora continua que explicamos en Por qué nos llamamos IMAI.
Lo que hemos visto en nuestra experiencia
En nuestra experiencia, hemos visto lo difícil que resulta para los equipos llevar a la práctica los requisitos que trae la ley. No siempre es evidente qué cambia en el trabajo diario de cada área, y los textos legales rara vez se traducen solos en instrucciones concretas.
Por eso contamos con capacitaciones aterrizadas a la realidad específica de cada empresa: parten de sus procesos, sus datos y sus equipos, para que cada persona entienda qué se espera de ella y pueda aplicarlo en su trabajo. El objetivo no es que el equipo memorice artículos, sino que la protección de datos pase a ser parte de cómo trabaja la organización.
Si quieres saber en qué punto está tu organización, el diagnóstico inicial dura 30 minutos y no tiene costo.